Sete instituições financeiras da Coreia do Sul descobriram, entre o fim de setembro e o começo de outubro, que alguém tinha entrado nos sistemas delas. Juntas, expuseram dados de mais de 65 mil clientes. Até aí, seria mais um vazamento. O que chamou a atenção do governo coreano foi o suspeito de sempre ter mudado: os investigadores encontraram sinais de uma ferramenta de invasão movida a inteligência artificial, que faz quase sozinha o trabalho que antes exigia um hacker experiente.
Ninguém perdeu dinheiro até agora, segundo as autoridades. Mas o caso mostra, na prática, uma preocupação que até pouco tempo era só teoria. E tem lição direta para quem usa banco no Brasil.
O que aconteceu
O primeiro aviso veio do Shinhan Bank, um dos maiores do país, com cerca de 25 mil clientes afetados. Logo depois, outras instituições relataram problemas parecidos. Pelos números divulgados pelo jornal Korea Herald na segunda-feira, 5 de outubro:
- Yegaram Savings Bank: 40 mil casos;
- Shinhan Bank: cerca de 25 mil clientes;
- Welcome Savings Bank: 2.200 casos;
- KB Kookmin, Hana, Hyundai Capital e BNK Busan: de algumas dezenas a pouco mais de cem pessoas em cada um.
Dois outros grandes bancos, o Woori e o NH NongHyup, dizem ter barrado as tentativas sem perder dados. O que vazou foram informações de pedidos de crédito: nome, telefone, renda anual e o limite de empréstimo calculado para cada cliente.
Onde a IA entra nessa história
Os investigadores acharam o mesmo endereço de IP do atacante nas sete instituições, o que sugere uma única pessoa ou grupo agindo ao mesmo tempo em vários alvos. E encontraram rastros do Artex, uma plataforma chinesa de “teste de invasão” baseada em modelos de linguagem, publicada de forma aberta na internet.
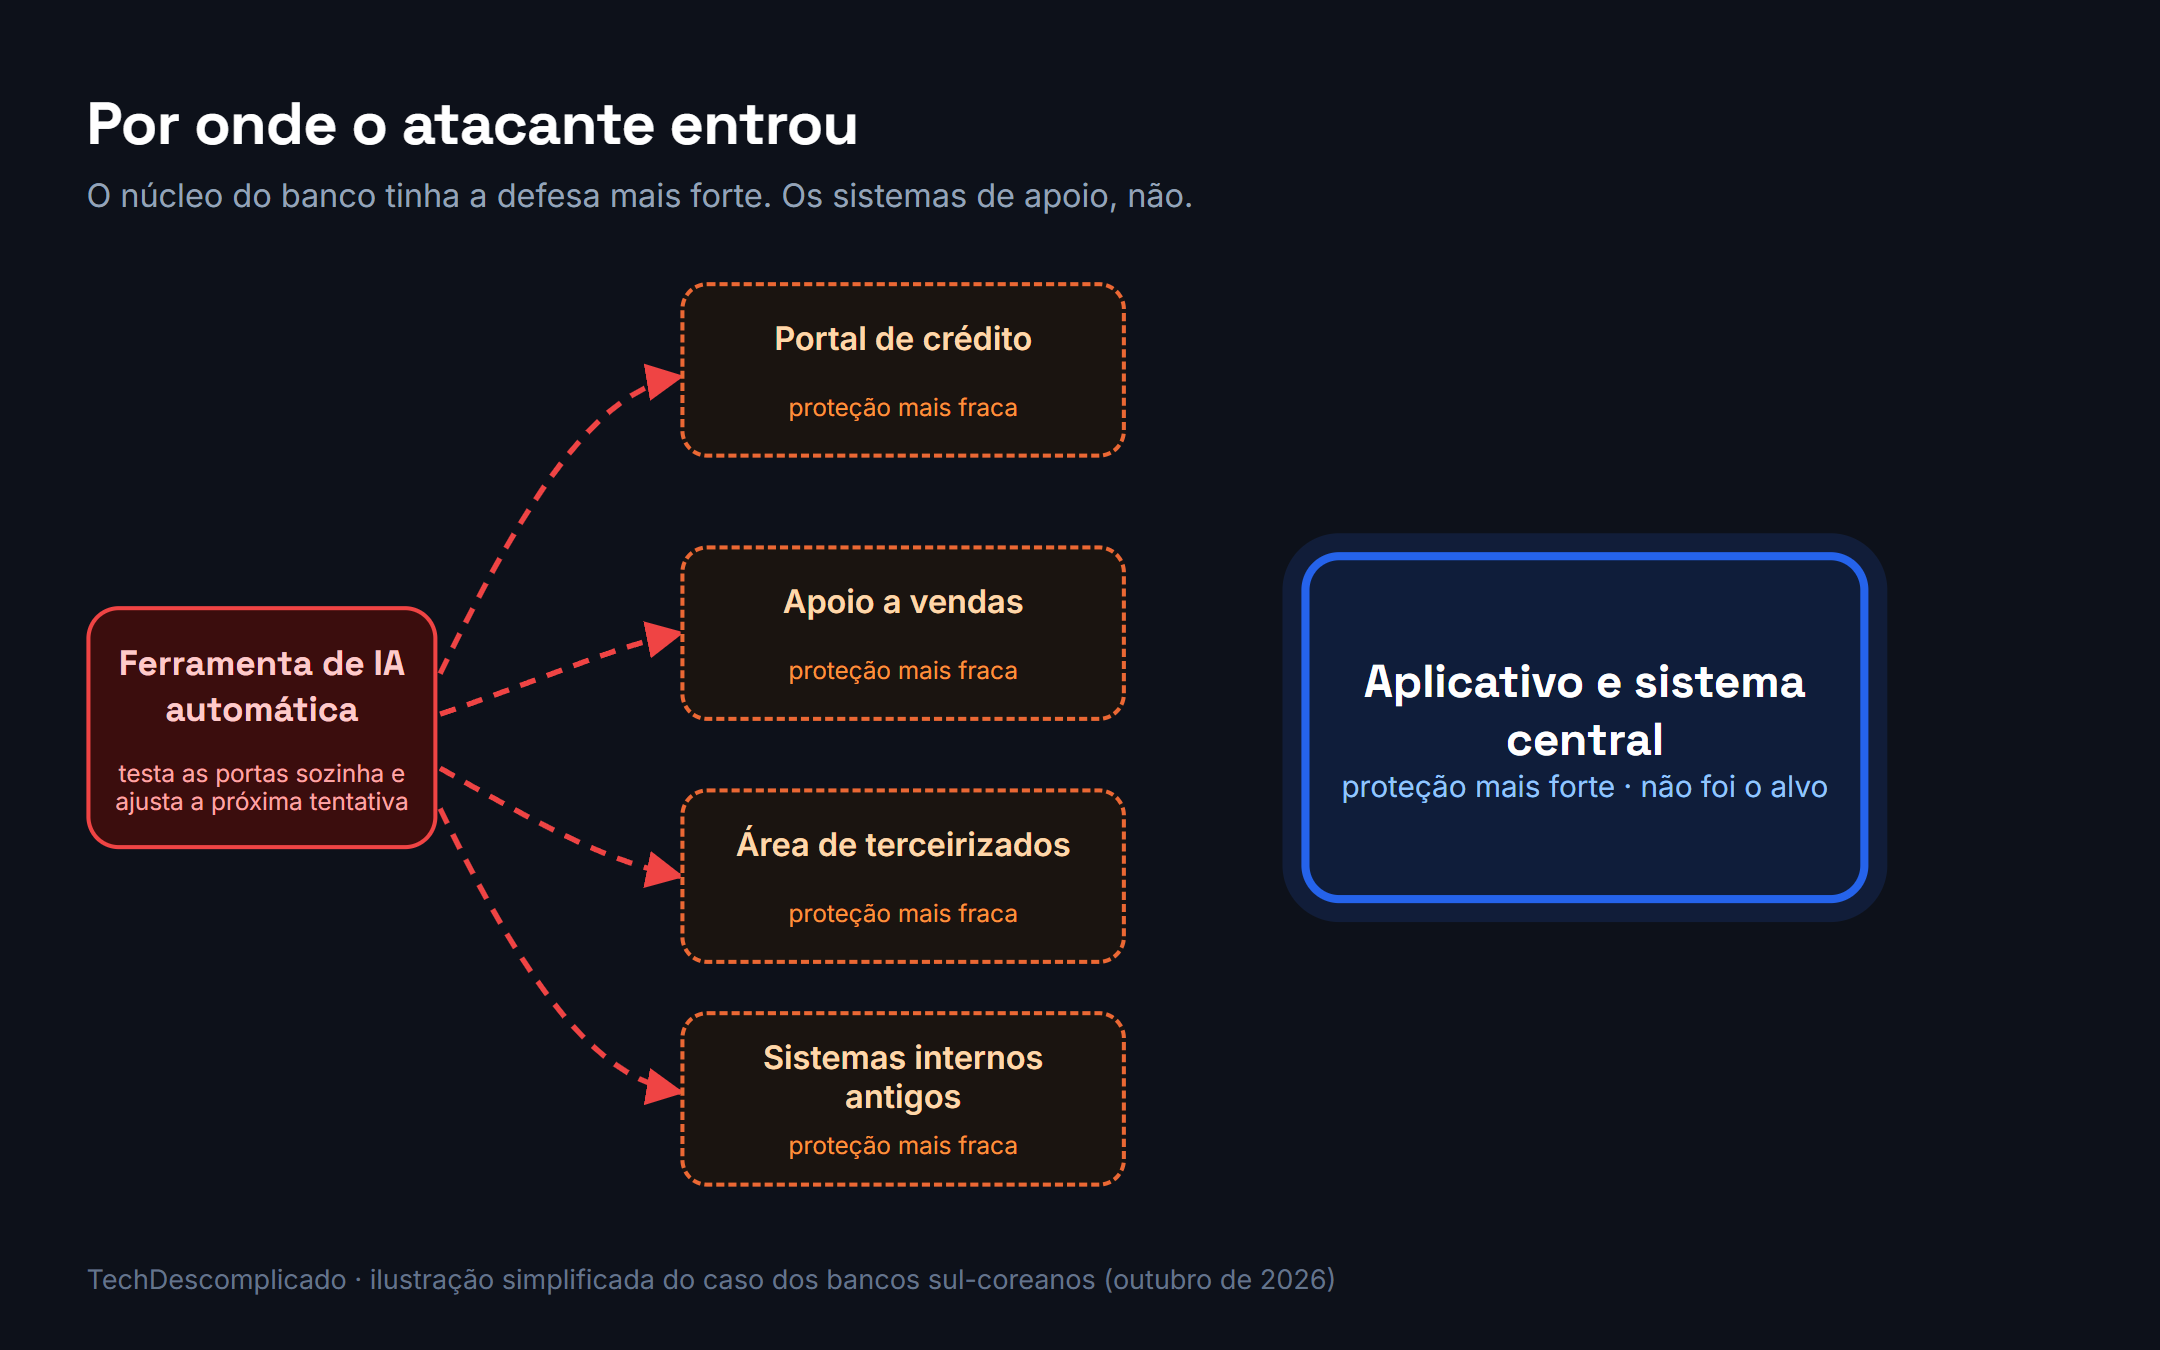
Teste de invasão (ou pentest) é um serviço legítimo: empresas contratam especialistas para atacar os próprios sistemas e descobrir as falhas antes dos criminosos. O Artex automatiza esse trabalho. Ele procura sozinho as páginas de login mais fracas, tenta entrar, confere se deu certo e ajusta a próxima tentativa com base no resultado da anterior, sem alguém comandando cada passo. Um especialista coreano ouvido pela agência Yonhap chamou isso de “faca de dois gumes”: a ferramenta nasceu para defender, mas com o código aberto fica fácil para qualquer um usar para atacar.
O presidente do órgão que regula o setor financeiro coreano foi cauteloso: disse que não é possível descartar ataques com uso de IA. A investigação ainda não terminou, então o papel exato da ferramenta pode mudar conforme surgirem detalhes.
A porta dos fundos: os sistemas “de lado”
O detalhe mais importante do caso, para mim, é por onde o atacante entrou. Não foi pelo aplicativo do banco nem pelo sistema que movimenta dinheiro, que costumam ter as defesas mais fortes. Foi pelos sistemas periféricos: portais de correspondentes de crédito, plataformas de apoio a vendas, áreas usadas por funcionários terceirizados. São sistemas que guardam dados valiosos, mas que recebem menos atenção e menos orçamento.
A imprensa coreana fez a conta: o orçamento de segurança da informação do Shinhan, o mais atingido entre os grandes, era o menor entre os quatro maiores bancos comerciais do país, cerca de metade do que gasta o KB Kookmin.
O que o governo coreano fez
- O presidente Lee Jae Myung mandou investigar todos os casos.
- A Comissão de Serviços Financeiros fez uma reunião de emergência no domingo e mandou as instituições bloquearem o acesso externo a sistemas que não sejam essenciais para o funcionamento.
- O Serviço de Supervisão Financeira determinou inspeções de segurança de emergência em todo o setor.
E o que isso tem a ver com você, aqui no Brasil
Dado de crédito vazado é matéria-prima de golpe. Com seu nome, telefone, renda e limite pré-aprovado em mãos, o golpista liga ou manda mensagem com uma “oferta de empréstimo” que parece feita sob medida, porque foi. A gente viu o mesmo mecanismo no golpe do falso TSE, que mostrava dados reais da vítima para parecer oficial. Algumas atitudes valem para qualquer banco:
- Desconfie de oferta de crédito que já sabe demais sobre você. Banco de verdade não pede senha, código nem pagamento antecipado para liberar empréstimo.
- Não repita senhas. Ferramentas automáticas testam, em segundos, senhas que vazaram de outros sites. Um gerenciador de senhas resolve isso.
- Ative a verificação em duas etapas em todo lugar que oferecer, principalmente no e-mail.
- Na dúvida, ligue você para o número que está no verso do cartão ou no aplicativo oficial. Nunca para o número que veio na mensagem.
Perguntas frequentes sobre o ataque aos bancos da Coreia do Sul
Quais bancos da Coreia do Sul foram invadidos?
Sete instituições: Yegaram Savings Bank, Shinhan Bank, Welcome Savings Bank, KB Kookmin, Hana, Hyundai Capital e BNK Busan. O Woori e o NH NongHyup dizem ter barrado as tentativas sem perder dados.
A IA foi usada no ataque?
Os investigadores acharam rastros do Artex, uma plataforma chinesa de teste de invasão baseada em modelos de linguagem, e o mesmo IP nos sete casos. O regulador coreano disse que não dá para descartar o uso de IA, mas a investigação ainda não terminou.
Algum cliente perdeu dinheiro?
Segundo as autoridades, não até agora. O que vazou foram dados de pedidos de crédito de mais de 65 mil clientes: nome, telefone, renda anual e limite de empréstimo calculado.
Como me proteger de golpe com dados vazados?
Desconfie de oferta de crédito que já sabe demais sobre você, não repita senhas, ative a verificação em duas etapas e, na dúvida, ligue você para o número oficial do banco. Testar sistemas de IA com acesso a dados é assunto do nosso checklist para testar um agente de IA.
O olhar de QA
Quem trabalha com teste conhece bem esse padrão: a equipe testa com cuidado o fluxo principal, o que o cliente vê, e deixa para depois a tela administrativa, o portal do parceiro, a integração antiga que “ninguém usa”. É justamente aí que o atacante procura. O que muda com ferramentas como o Artex é a escala: o que antes exigia um especialista paciente, testando porta por porta, agora uma máquina faz em todas as portas ao mesmo tempo. A resposta não é ter medo da IA, é tratar todo sistema exposto na internet como se fosse o principal: mesmo nível de autenticação, mesmo monitoramento e, de preferência, um pentest próprio antes que alguém faça um sem convite.
E você? Já recebeu oferta de empréstimo que sabia demais sobre a sua vida? Conta aqui nos comentários.
Resumo
- Sete instituições financeiras da Coreia do Sul tiveram dados de crédito de mais de 65 mil clientes expostos entre o fim de setembro e o início de outubro.
- Os investigadores acharam o mesmo IP nos sete casos e rastros do Artex, uma ferramenta aberta de teste de invasão baseada em IA.
- O ataque entrou por sistemas periféricos (portais de crédito e de vendas), não pelo aplicativo principal dos bancos.
- O governo mandou bloquear acessos externos não essenciais e fazer inspeções de emergência. Não há registro de dinheiro desviado até agora.
Fontes
- The Korea Herald: Korean banks on high alert after wave of cyberattacks (05/10/2026)
- Bloomberg: AI Tools Suspected in Korea’s Shinhan Bank Hack, Yonhap Says (02/10/2026)
- The Star (Reuters/Yonhap): AI tools flagged in cyberattack on S. Korea’s Shinhan Bank (05/10/2026)
- Tech Times: Open-Source AI Agent Hacked Seven South Korean Banks (05/10/2026)
- GBHackers: South Korea Orders Investigation Into AI-Powered Cyberattacks on Major Banks