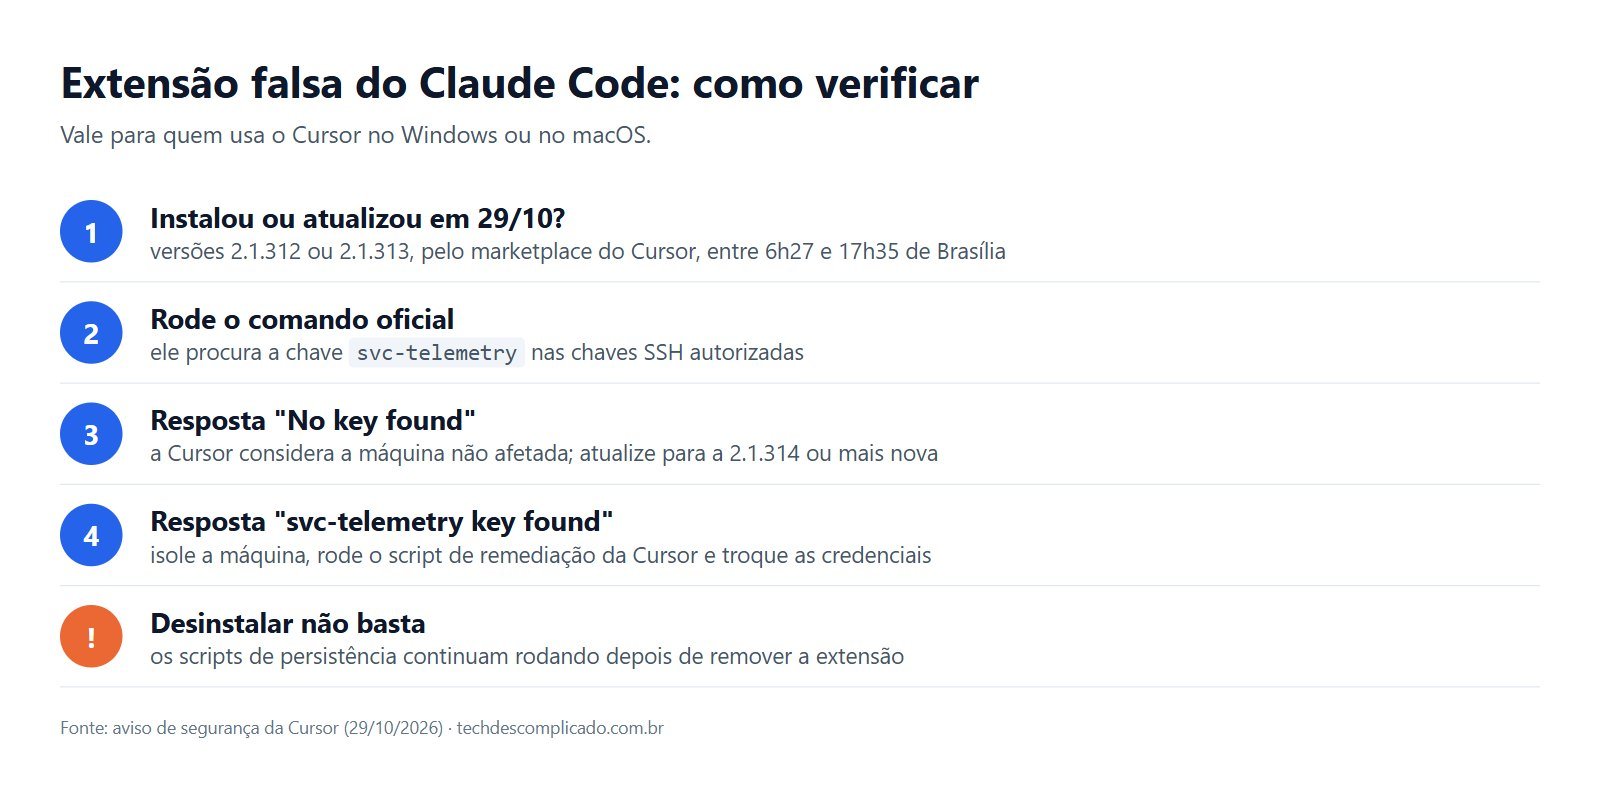
Uma extensão falsa do Claude Code ficou cerca de 11 horas no marketplace do Cursor em 29/10/2026 e pode ter chegado a até 5 mil pessoas. O risco é de quem instalou ou atualizou as versões 2.1.312 ou 2.1.313 por esse marketplace, no Windows ou no macOS, entre 6h27 e 17h35 de Brasília. A própria Cursor publicou um comando que mostra em segundos se a sua máquina foi atingida, e ele está logo abaixo. Desinstalar a extensão, sozinho, pode não resolver.
O que aconteceu com a extensão do Claude Code no Cursor
Uma cópia adulterada da extensão entrou no marketplace do Cursor com o nome e o publicador corretos, Anthropic.claude-code. Ao ser carregada, ela rodava um código escondido, sem que a pessoa precisasse abrir o Claude ou clicar em nada. A Cursor diz que essas versões não foram desenvolvidas pela Anthropic, retirou tudo do ar, desligou o marketplace inteiro por precaução, trocou as chaves e reconstruiu o serviço antes de reabrir. Segundo a empresa, a auditoria não encontrou outra extensão adulterada.
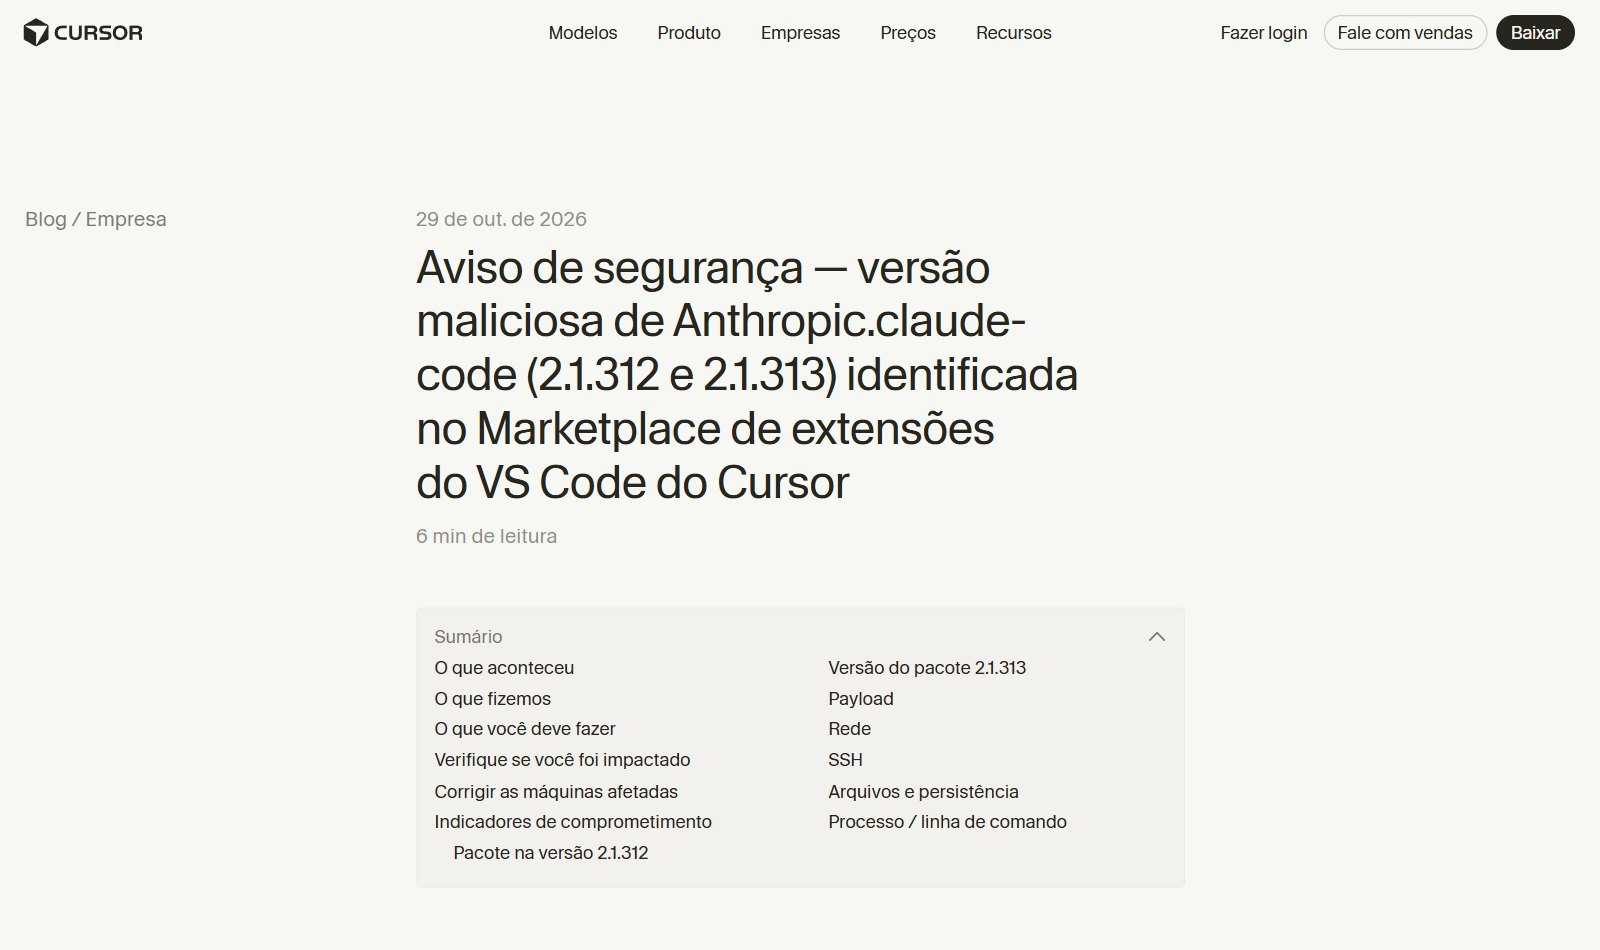
Quem usa o Claude Code por outro caminho não está nesse grupo. Segundo a Anthropic, citada pela StepSecurity, a versão 2.1.313 nunca saiu no Open VSX nem no Visual Studio Marketplace, e os sistemas da empresa não foram invadidos. A numeração pulou direto para a 2.1.314. As primeiras análises chegaram a citar o Open VSX, mas foram corrigidas depois.
Como saber se você foi afetado pela extensão falsa do Claude Code
Rode o comando oficial do seu sistema. Ele procura a chave svc-telemetry, que o malware coloca entre as chaves SSH autorizadas. Se a resposta for svc-telemetry key found, a máquina foi afetada.
No Windows, no PowerShell:
$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }
if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" }
No macOS, no Terminal:
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"Testamos o comando de Windows num Windows 11 da nossa bancada, onde o Cursor não está instalado. Ele rodou sem pedir permissão de administrador nem alterar nada e respondeu No key found; machine not impacted. Isso confirma que o comando funciona, não que ele pegaria uma infecção real, porque não reproduzimos o malware aqui.
O que a extensão maliciosa fazia
Ela coletava dados da máquina e tentava abrir uma porta de entrada por SSH, mas erros no próprio código atrapalharam o ataque. Segundo a Cursor, o acesso remoto só funcionaria em casos muito incomuns, com o programa aberto como administrador. Mesmo assim, a chave e os mecanismos de persistência ficavam instalados.
| Etapa | O que tentava fazer | Resultado |
|---|---|---|
| Coleta | enviar nome do host e do usuário, sistema, pastas de trabalho, e-mail do Git, IP público e os nomes das variáveis de ambiente | enviado ao invasor |
| Chave SSH | adicionar a chave svc-telemetry às chaves autorizadas | instalada |
| Serviço SSH | ligar o acesso remoto no computador | falha sem direitos de administrador |
| Túnel reverso | abrir uma conexão de dentro para fora até o servidor do invasor | servidor já fora do ar |
| Persistência | voltar sozinho a cada 60 segundos: tarefa SysMon no Windows e LaunchAgent no macOS | instalada |
A coleta pegou os nomes das variáveis de ambiente, não os valores. Ainda assim, a Cursor avisa que isso não descarta um acesso posterior a credenciais pelo backdoor.
Encontrou a chave? O que fazer
Trate a máquina como comprometida, e não como um programa ruim que basta desinstalar. A ordem da Cursor é esta:
- Isole o computador da rede e guarde os registros antes de limpar.
- Rode o script de remediação do aviso da Cursor: no macOS, como o usuário afetado e não como root; no Windows, no PowerShell como administrador. Se ele terminar com erro, ainda restou algo.
- Procure sinais de acesso nos registros de SSH e avalie reinstalar o sistema.
- Instale a versão 2.1.314 ou mais nova, de fonte oficial.
- Troque as credenciais a partir de outra máquina: tokens de Git e CI/CD, chaves de nuvem, chaves SSH e de registros de pacotes.
Baixe o script só pela página da Cursor, que está nas fontes. Num incidente assim, é comum aparecer “ferramenta de limpeza” falsa por aí.
Por que extensão de IA virou alvo
Porque ela roda com os mesmos poderes de quem programa. A máquina de desenvolvimento guarda código-fonte, chaves de assinatura e acesso à nuvem. Como o código estava no arquivo principal da extensão, e não em scripts de instalação, os verificadores que olham só os metadados do pacote não tinham o que apontar, segundo a análise da The CyberSec Guru. Já falamos do assunto em harness e agentes de IA e em como testar um agente de IA.
Minha opinião
Loja oficial não é sinônimo de teste. Esse caso me incomoda porque todo mundo fez o que a gente ensina: baixou da fonte certa, conferiu o nome e o publicador, deixou atualizar. O nome estava certo. O que estava errado era o conteúdo, e ninguém olha o conteúdo de uma extensão antes de instalar.
Na automação de testes, eu aprendi a separar “parece o pacote certo” de “é o pacote certo”. O segundo só se responde comparando o que chegou com o que o fabricante publicou. Um marketplace que redistribui extensão de terceiro precisa fazer essa conferência sozinho, a cada versão, e avisar quando o arquivo não bate.
Do lado de quem programa, eu começaria por uma mudança simples: na máquina que tem credencial de produção, sem atualização automática de extensão. Atualizar um dia depois custa pouco. Passar a tarde trocando chave de nuvem custa bem mais.
Perguntas frequentes
Quais versões da extensão do Claude Code foram afetadas?
As versões 2.1.312 e 2.1.313 distribuídas pelo marketplace do Cursor, no Windows e no macOS, entre 6h27 e 17h35 de Brasília de 29/10/2026. A versão limpa é a 2.1.314 ou mais nova.
O Claude Code no terminal ou no VS Code foi afetado?
Não há evidência disso. A Cursor diz não ter sinais de que a distribuição oficial tenha sido atingida, e a Anthropic afirma que a 2.1.313 não saiu nos seus canais oficiais.
A Anthropic foi invadida?
Segundo a Anthropic, citada pela StepSecurity, não. O invasor publicou uma cópia adulterada no marketplace da Cursor. Como ele conseguiu esse acesso ainda não foi detalhado publicamente.
Desinstalar a extensão resolve?
Não necessariamente. O malware instala scripts de persistência independentes, então a Cursor pede para rodar o script de remediação, remover a chave e trocar as credenciais.
O invasor ainda consegue acessar a máquina?
A Cursor diz que o servidor do invasor foi tirado do ar. Mesmo assim, a chave plantada continua no computador até ser removida, por isso a limpeza é necessária.
Você usa o Claude Code pelo Cursor? Conta nos comentários o que o comando respondeu aí. Não cole chaves nem caminhos com o seu nome de usuário.
Resumo
- Versões 2.1.312 e 2.1.313 adulteradas ficaram cerca de 11 horas no marketplace do Cursor em 29/10.
- Até 5 mil usuários podem ter sido atingidos. A cópia não foi feita pela Anthropic.
- Verifique com o comando oficial que procura a chave svc-telemetry.
- Se encontrar, isole, rode o script da Cursor e troque as credenciais. Desinstalar pode não bastar.
- A versão limpa é a 2.1.314 ou mais nova, de fonte oficial.
Fontes
- Cursor: aviso de segurança sobre as versões maliciosas de Anthropic.claude-code
- StepSecurity: Trojanized Claude Code Extension Delivered Persistent SSH Backdoor
- Phorion: Official Claude Code Extension Compromise, Security Advisory
- OX Security: Compromised Claude Code Extension in Cursor Marketplace
- Tecnoblog: Cursor diz que extensão falsa do Claude Code afetou até 5 mil usuários
- The CyberSec Guru: análise técnica do backdoor