Uma TV box com vírus já era um problema conhecido no Brasil: o aparelho vira peça de uma rede criminosa e trabalha para ela sem o dono perceber. Agora a Anthropic, empresa que cria o Claude, publicou um estudo mostrando que esse mesmo tipo de caixinha barata pode, em breve, servir de casa para uma inteligência artificial que se copia sozinha de um aparelho para outro. A equipe rodou um modelo de IA aberto espalhado em 15 TV boxes genéricas e concluiu que modelos pequenos podem estar “a meses” de conseguir se replicar sem ajuda humana.
Ninguém encontrou uma IA desse tipo solta na internet, e a própria Anthropic lista os limites do teste. Mesmo assim, o assunto toca o Brasil de perto: o país aparece entre os principais focos da Kimwolf, a rede de aparelhos infectados que o estudo usa como exemplo. Abaixo, o que a pesquisa mostrou, por que o Brasil está na mira, o que o teste não prova e o que fazer se você tem uma TV box em casa.
O que a Anthropic descobriu sobre IA em TV box
A Anthropic mostrou que modelos de IA abertos e pequenos já conseguem fazer, separadamente, quase todos os passos para se copiar sozinhos para outros aparelhos, e que só um modelo maior completou o processo inteiro num ambiente simplificado. O estudo foi publicado em 12 de outubro pelo Frontier Red Team, a equipe da empresa que testa riscos de modelos de ponta, assinado por William Zhou e Daniel Freeman.
A ideia de “se replicar” é simples de explicar: a IA recebe acesso a um aparelho, instala o programa que a faz funcionar, copia os próprios arquivos para o próximo aparelho e repete. Sem um datacenter central, não existe um botão único para desligar tudo. Em compensação, o processo é lento: a Anthropic estima de 1 a 2 dias para cada nova cópia de um modelo de 9 bilhões de parâmetros.
| O que foi testado | Resultado |
|---|---|
| GLM-5.2 (aberto, o mais capaz do teste) | Único que se copiou de ponta a ponta: chegou aos 8 aparelhos em 4 de 5 tentativas (e a 7 de 8 na outra), num ambiente simplificado na nuvem |
| Qwen3.5-9B (aberto, pequeno) | Conseguiu colocar a IA para rodar em 8 de 9 tipos de hardware; a taxa de sucesso subiu de cerca de 45% para 61% a 84% quando cada “geração” herdou as anotações da anterior |
| Outros modelos abertos | Falharam de forma consistente no teste de ponta a ponta |
| Claude Opus 4.8 como “conselheiro” de um modelo pequeno | Não melhorou de forma significativa a instalação feita pelo modelo pequeno |
| Teste roteirizado com 17 aparelhos | Até um modelo de 3 bilhões de parâmetros chegou a cerca de metade deles |
O ponto que mais chamou atenção foi a previsão. Usando o Epoch Capabilities Index, um índice que acompanha a evolução dos modelos, a equipe calculou que a capacidade dos modelos abertos pequenos (até 30 bilhões de parâmetros) cresce cerca de 13,7 pontos por ano, numa tendência bem regular. Nessa linha, eles chegariam ao nível do GLM-5.2 até o fim de 2026. A própria Anthropic avisa que o índice mede capacidade geral, e que isso não garante o mesmo desempenho na tarefa de se replicar.
15 TV boxes para rodar uma IA que meu PC roda 300 vezes mais rápido
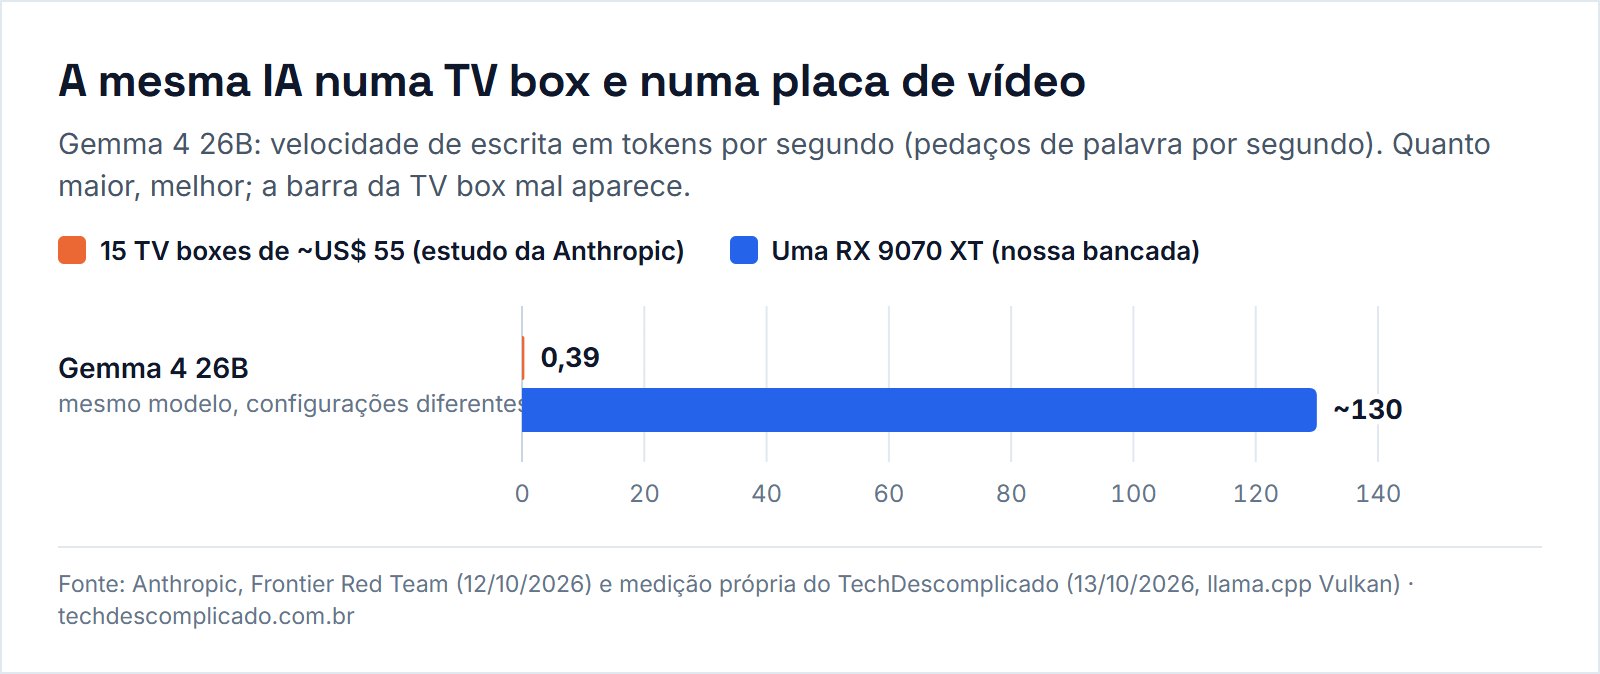
A demonstração mais curiosa do estudo usou 15 TV boxes Android genéricas de cerca de US$ 55 cada, com 4 GB de memória. A equipe dividiu entre elas a Gemma 4 26B, modelo aberto do Google, com cada caixinha cuidando de duas camadas do modelo. O resultado foi cerca de 0,39 token por segundo, ou seja, menos de meia palavra por segundo. Para um chat, é inútil. Para um programa que trabalha sozinho e não tem pressa, funciona.
Esse é exatamente o modelo que a gente testa no Laboratório de IA. Na nossa bancada, a mesma Gemma 4 26B roda inteira numa única placa de vídeo, e a comparação ajuda a entender a escala do risco:
| Onde a Gemma 4 26B rodou | Velocidade | Custo do equipamento |
|---|---|---|
| 15 TV boxes genéricas (estudo da Anthropic) | cerca de 0,39 token/s | cerca de US$ 825 no total |
| RX 9070 XT, uma placa só (nossa bancada) | 127 a 134 tokens/s num jogo do Laboratório | uma placa de vídeo de PC gamer |
A diferença passa de 300 vezes. A conclusão não é “a IA local é perigosa”, e sim que uma IA escondida em TV boxes seria lenta e espalhada, como um verme, e não um supercomputador pirata. O perigo está na quantidade: a Anthropic calcula que uma frota do tamanho da Kimwolf poderia manter cerca de 133 mil cópias rodando, algo como o poder de 40 placas de datacenter H100.
Por que o Brasil está na mira: TV box pirata e a Kimwolf
A Kimwolf é uma rede de aparelhos infectados (uma botnet) com mais de 2 milhões de dispositivos, a maioria TV boxes Android genéricas, descoberta pela empresa de segurança Synthient. Segundo a Anthropic, esses aparelhos costumam rodar versões do Android sem os recursos de segurança das marcas conhecidas. Muitos já saem de fábrica com o modo de depuração (ADB) aberto e com programas que transformam a TV box em ponte para o tráfego de terceiros.
O Brasil está no centro do problema. Em janeiro, o Canaltech informou que a maior parte das infecções da Kimwolf foi vista aqui, seguido por Índia, Arábia Saudita e Vietnã; outras coberturas, como a do The Hacker News, colocam o Brasil entre os principais focos. E o mercado de aparelhos clandestinos é grande: a Anatel estima entre 4 e 6 milhões de usuários recorrentes de TV pirata no país, número que pode chegar a 7 ou 8 milhões contando quem compartilha o acesso, segundo a Agência Gov. Só em 2025, a fiscalização apreendeu mais de R$ 166 milhões em equipamentos.
Junte as duas coisas e dá para entender por que a coluna AI 451, do Times Brasil, chamou a “gatonet” brasileira de terreno fértil. Hoje essas caixinhas infectadas são usadas para ataques de negação de serviço e para revender conexão de internet de quem nem sabe que está emprestando. A pesquisa da Anthropic levanta a possibilidade de um próximo uso.
O que o estudo não prova
A própria Anthropic lista os limites, e eles são importantes. A invasão do teste foi propositalmente fácil: a IA entrava pelo ADB aberto, sem senha. Num ataque real, a taxa de sucesso tende a ser menor. As estimativas se apoiam numa única classe de aparelho e numa única botnet do passado, e o teste de ponta a ponta do GLM-5.2 aconteceu em máquinas simuladas na nuvem, não em TV boxes de verdade.
Também não existe registro de uma IA desse tipo funcionando na prática. O que existe é a medição de que as peças estão quase prontas. A equipe sugere defesas que dependem mais de provedores e fabricantes do que do usuário: monitorar transferências de vários gigabytes entre aparelhos, usar iscas (honeypots) para capturar o programa, isolar e avisar o cliente infectado e exigir configurações seguras de fábrica, como a lei do Reino Unido que proibiu senhas padrão em aparelhos conectados. No caso da antiga botnet Mirai, avisar o cliente limpou 92% das infecções em 14 dias, contra 74% sem aviso.
TV box com vírus: o que fazer
Se a sua TV box é genérica, sem homologação da Anatel e cheia de aplicativos de filmes e futebol “liberados”, trate como aparelho comprometido. O vírus pode ter vindo de fábrica, e aí a limpeza feita em casa não alcança. O passo a passo abaixo junta as recomendações da Anatel, da Synthient e o que a pesquisa da Anthropic mostra sobre a porta de entrada.
- Tire o aparelho da internet (cabo ou Wi-Fi). Isso corta a comunicação com os servidores de quem controla a rede.
- Confira se a TV box é homologada pela Anatel: procure o selo e o número de homologação na caixa ou na etiqueta. A Anatel mantém um painel público com a lista de TV boxes homologadas.
- Desligue a depuração: em Configurações, procure as “Opções do desenvolvedor” e desative a depuração USB/ADB. Foi por essa porta aberta que a IA do estudo entrava.
- Apague o que você não reconhece e faça a restauração de fábrica. Isso ajuda contra aplicativo malicioso, mas não remove vírus gravado no sistema de fábrica (firmware).
- Separe a rede: se o seu roteador tem rede de convidados, coloque nela a TV box e os outros aparelhos “inteligentes”. Assim, um aparelho infectado não enxerga o computador e o celular.
- Troque as senhas das contas que você usou no aparelho (streaming, e-mail, Google).
- Na dúvida, descarte. Um conselheiro da Anatel já recomendou jogar fora TV box infectada, e a Synthient sugere apagar ou destruir o aparelho comprometido. Leve a um ponto de coleta de eletrônicos.
Se você quer usar IA no seu próprio computador, com segurança e sem depender de nuvem, o caminho é outro: um PC com placa de vídeo e um programa conhecido, como explico em como rodar IA localmente no PC. E se a dúvida é sobre golpes que usam a confiança do brasileiro, vale ler também o caso do golpe do falso site do TSE.
O olhar de QA
Zero. É o número de IAs desse tipo encontradas funcionando de verdade até hoje, e é justamente por isso que o estudo merece atenção agora, e não depois. Em teste de software, a gente chama isso de cenário controlado: a Anthropic deixou a porta aberta de propósito (ADB sem senha) e mediu se o modelo conseguia passar por ela. Passou nas etapas, tropeçou na hora de juntar tudo, e só o maior modelo fechou o ciclo. Isso é um teste de fumaça, não um ataque real, e eu leria o resultado como “o teto do que pode dar certo”, exatamente como os autores escrevem. O que me preocupa não é a IA em si: a mesma Gemma 4 26B roda aqui em casa, numa placa de vídeo, ajudando a testar jogos. O problema é a porta que já está aberta em milhões de caixinhas vendidas sem homologação. A proteção contra o vírus de hoje e contra o “verme de IA” de amanhã é a mesma: aparelho certificado, depuração desligada e rede separada.
Perguntas frequentes sobre TV box com vírus e IA
Como saber se a minha TV box tem vírus?
Não dá para ter certeza só olhando, porque muitos aparelhos já saem infectados de fábrica e funcionam normalmente para o dono. O principal sinal de risco é a combinação de TV box genérica, sem homologação da Anatel, com aplicativos piratas de filmes e futebol. Nesse caso, trate o aparelho como comprometido.
TV box com vírus: o que fazer?
Tire o aparelho da internet, confira a homologação da Anatel, desligue a depuração USB/ADB nas opções do desenvolvedor, faça a restauração de fábrica, coloque a TV box na rede de convidados do roteador e troque as senhas usadas nela. Se for genérica e sem homologação, o mais seguro é descartar.
A restauração de fábrica remove o vírus da TV box?
Remove aplicativos maliciosos instalados depois, mas não remove vírus gravado no sistema de fábrica (firmware), que é o caso de muitas TV boxes genéricas. Por isso a recomendação para aparelho infectado é descartar.
Uma IA já está se espalhando sozinha em TV boxes?
Não. O estudo da Anthropic, de 12 de outubro de 2026, mediu a capacidade em ambiente controlado e simplificado. Nenhuma IA desse tipo foi encontrada na prática. A preocupação é com o futuro: a equipe estima que modelos pequenos podem ganhar essa capacidade em meses.
O que é a Kimwolf?
É uma botnet, uma rede de aparelhos infectados controlada por criminosos, com mais de 2 milhões de dispositivos, a maioria TV boxes Android genéricas. Foi descoberta pela Synthient, e o Brasil está entre os países com mais aparelhos infectados.
Qual IA rodou nas TV boxes do estudo?
A Gemma 4 26B, modelo aberto do Google, dividida entre 15 TV boxes de cerca de US$ 55, a cerca de 0,39 token por segundo. Numa placa de vídeo RX 9070 XT, a mesma Gemma passa de 127 tokens por segundo na nossa bancada.
TV box homologada é segura?
É bem mais segura. Ela passou pela certificação da Anatel, não é alvo do bloqueio de aparelhos piratas e não vem com os aplicativos clandestinos que costumam trazer o vírus. Mesmo assim, vale desligar a depuração e usar a rede de convidados.
Você tem TV box em casa? Já conferiu se ela é homologada? Conta aqui nos comentários.
Resumo
- A Anthropic publicou em 12/10 que modelos de IA abertos e pequenos podem estar “a meses” de se copiar sozinhos para aparelhos baratos, como TV boxes Android genéricas.
- No teste, só o GLM-5.2 completou a cópia de ponta a ponta (8 aparelhos em 4 de 5 tentativas), num ambiente simplificado; modelos menores já fazem os passos separados.
- A Gemma 4 26B rodou em 15 TV boxes a 0,39 token/s; na nossa RX 9070 XT, a mesma Gemma passa de 127 tokens/s.
- O Brasil está entre os principais focos da Kimwolf (2 milhões+ de aparelhos), e a Anatel estima de 4 a 8 milhões de usuários de TV pirata.
- Para se proteger: TV box homologada, depuração ADB desligada, rede de convidados no roteador e, se a caixinha for genérica e suspeita, descarte.
Fontes
- Anthropic, Frontier Red Team: AI models may be capable of self-replicating without access to a datacenter (12/10/2026)
- The New Stack: Anthropic’s red team ran AI on 15 cheap TV boxes (13/10/2026)
- IoT Business News: Anthropic research warns of self-replicating AI threat to IoT devices (14/10/2026)
- Times Brasil, coluna AI 451: gatonet brasileira é terreno fértil (13/10/2026)
- Canaltech: Brasil é o principal alvo de vírus que vem pré-instalado em TV box Android (07/01/2026)
- The Hacker News: Kimwolf Android botnet infects over 2 million devices (janeiro de 2026)
- Agência Gov: Anatel mapeou até 8 milhões de usuários de TV pirata em 2025 (15/01/2026)
- Tecnoblog: tem TV box infectada? Jogue fora, sugere conselheiro da Anatel (25/01/2024)